Standards, die bleiben
Seamless erkennt Änderungen an Sicherheitseinstellungen in Echtzeit, macht Abweichungen sichtbar und ermöglicht das einfache Zurücksetzen auf die vorgegebenen Einstellungen.
Für Microsoft 365 Admins
Volle Kontrolle über Teams, SharePoint und Gastzugriffe mit automatisierter Governance und Lifecycle-Management.
Bewährt bei Unternehmen unterschiedlicher Grösse.
Sicherer Self-Service
Erstellen Sie Teams aus freigegebenen Vorlagen und verwalten Sie Arbeitsräume und Gastzugriffe selbst. Die Vorgaben Ihrer IT werden dabei automatisch angewendet.
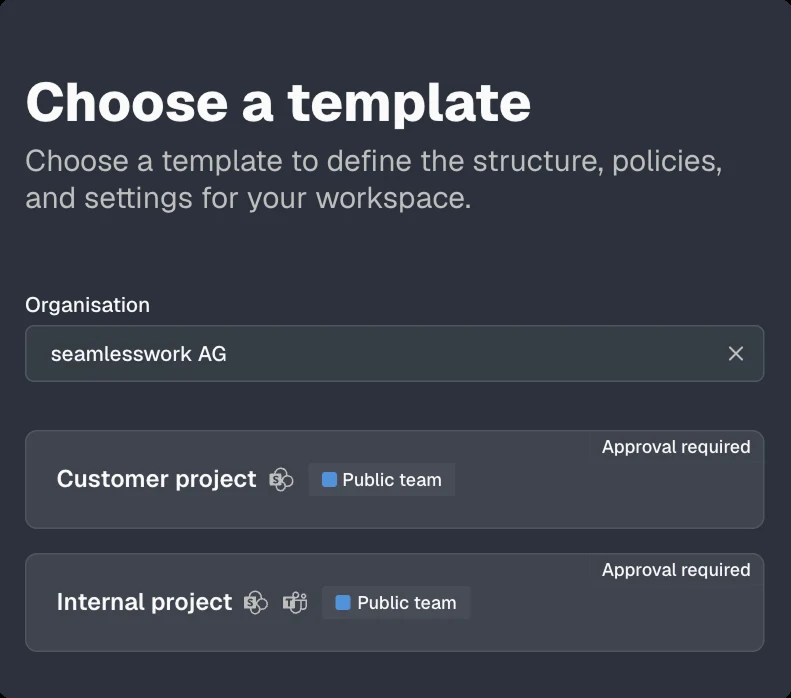
Die Vorlage legt Struktur, Regeln und Einstellungen fest.
OrganisationContosoEin klarer Name, damit alle den Arbeitsraum finden.
NameHauptkontakt und Stellvertretung wählen.
HauptkontaktPersonen hinzufügen und Rolle festlegen.
Angaben prüfen und Antrag senden.
Wählen Sie die passende Vorlage.
Die Person, die Zugriff und Kommunikation verantwortet.
Hauptkontakt*Einen oder mehrere Gäste hinzufügen.
Teams oder Gruppen wählen.
Teams oder GruppenDie Einladung wird nach der Freigabe versendet.
GastAlle Schritte sind abgeschlossen.
GastMitglieder und Rollen verwalten.
Teams, denen Sie beitreten können
Bestätigen Sie den Hauptkontakt für diesen Arbeitsraum.
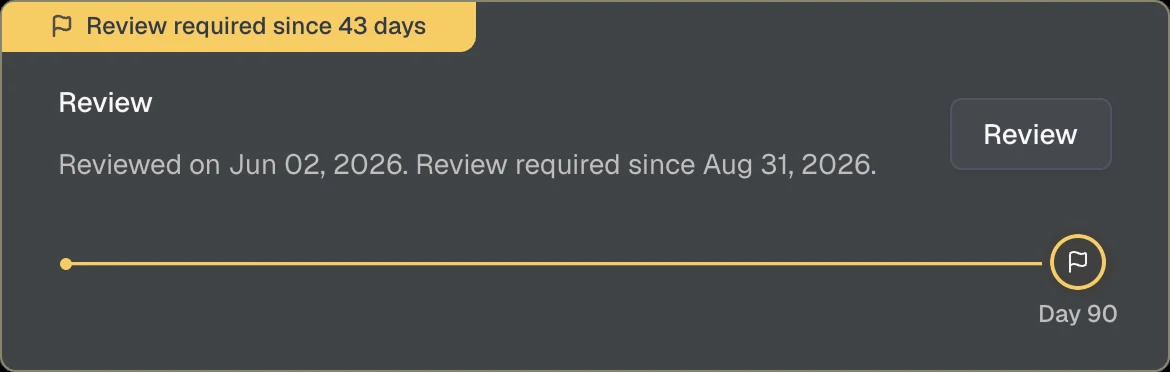
Bestätigen Sie, ob der Arbeitsraum aktiv bleiben soll.
Prüfen Sie Zugriff und Rollen. Änderungen gelten sofort.
Bestätigen Sie, dass Sie für Marta Rossi verantwortlich sind.
Bestätigen Sie, dass Marta Rossi weiterhin mit Ihnen zusammenarbeitet.
Entfernen Sie, was nicht mehr nötig ist.
Ihre Vorteile
Teams und SharePoint bleiben Ihre Arbeitsorte. Die Seamless App brauchen Sie vor allem, um neue Arbeitsräume aus einer Vorlage zu erstellen. Alles andere ist da, wenn Sie es brauchen.
Wählen Sie eine Vorlage, und Ihr Arbeitsraum ist in Minuten bereit, mit Kanälen, Ablagen, Aufgaben und Notizen.
Sie finden alles, worauf Sie Zugriff haben, nicht nur Teams. Quick Links führen direkt zu den Inhalten, die Sie brauchen.
Hinweise führen Sie durch jeden Schritt. So können Sie nichts falsch machen.
Sie sehen auf einen Blick, wer zuständig ist und wer worauf Zugriff hat.
Teams, die Sie nicht mehr brauchen, werden Sie selbst los, im Rahmen der Vorgaben Ihrer IT.
Einheitliche Abläufe sorgen dafür, dass Inhalte immer am gleichen Ort liegen und leichter zu finden sind.
Funktionen für Microsoft 365
Seamless erstellt Teams, Sites und Gastzugriffe nach Ihren Standards und hält sie dauerhaft konform.
Seamless erkennt Änderungen an Sicherheitseinstellungen in Echtzeit, macht Abweichungen sichtbar und ermöglicht das einfache Zurücksetzen auf die vorgegebenen Einstellungen.
Rollen Sie Vorlagenänderungen im Bulk auf bestehende Arbeitsräume aus, ohne Skripte oder manuelle Anpassungen.
Gastzugriffe werden automatisch entfernt, wenn Einladungen nicht angenommen werden oder Konten inaktiv sind.
Seamless hilft IT-Administratoren, Probleme zu erkennen und zu beheben, bevor sie zu Sicherheits- oder Compliance-Risiken werden.
Lifecycle
Die IT definiert die Vorlagen, Mitarbeitende beantragen Räume in Teams. Seamless provisioniert, überwacht laufend und archiviert, wenn ein Projekt abgeschlossen ist.
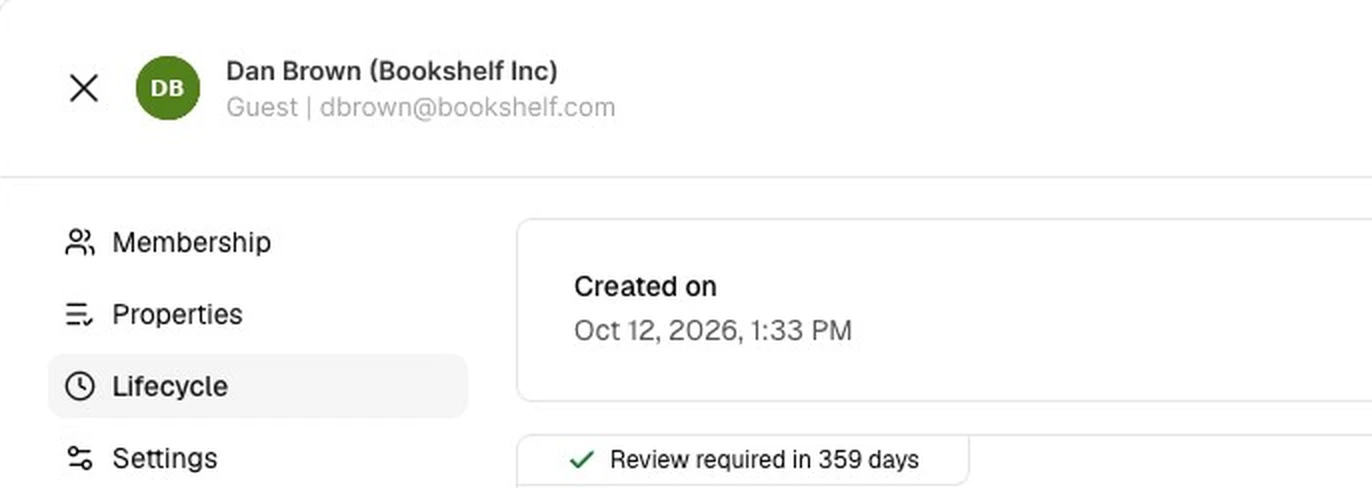
(!givenName!) (!surname!) ((!companyName!))Jeder Gast braucht eine verantwortliche Person im Unternehmen.
Bestätigen Sie, dass Sie für diesen Gast verantwortlich sind.
Bestätigen Sie, dass der Gast weiterhin Zugriff braucht.
Prüfen Sie, worauf der Gast zugreifen kann.
Wählen Sie die Option, die am besten zu den Personen passt.
Die Person, die Zugriff und Kommunikation verantwortet.
Hauptkontakt*Einen oder mehrere Gäste hinzufügen.
Teams oder Gruppen wählen. Das geht auch später.
Teams oder GruppenDie Einladung wird sofort versendet.
GastDie Vorlage legt Struktur, Regeln und Einstellungen des Arbeitsraums fest.
Ein klarer Name, damit alle den Arbeitsraum finden.
Personen hinzufügen und ihre Rolle festlegen.
Angaben prüfen und Antrag senden.
Bestätigen Sie den Hauptkontakt für diesen Arbeitsraum.
Bestätigen Sie, ob der Arbeitsraum aktiv bleiben soll.
Prüfen Sie Zugriff und Rolle jeder Person. Änderungen gelten sofort.
{{Projektnummer}} - {{Name}}{{}}-{{}}


B2B Collaboration
Lassen Sie Kunden und Geschäftspartner über Self-Service Webformulare Zugriff auf Teams, SharePoint Sites und Applikationen beantragen. Zugriffe, Freigaben, Verantwortlichkeiten und Lebenszyklen bleiben dabei jederzeit unter Kontrolle.
Fügen Sie diesen Code auf Ihrer Webseite ein.
Datenblätter, Präsentationen und Kampagnen für unsere Partner, immer aktuell.
Ihr Zugang ist bereit. Sie finden die Unterlagen in Microsoft Teams.
Guten Tag Petra Wyss
Contoso bittet Sie, Ihr Gastkonto zu prüfen und Ihre Angaben aktuell zu halten.
Gastkonto prüfenWir senden einen Code an p***s@sunshine.com. Die Adresse ist aus Sicherheitsgründen teilweise verborgen.
Code anfordernDer Code ist 10 Minuten gültig.
Contoso verlangt, dass Gäste die Nutzungsbedingungen akzeptieren, bevor sie Zugriff erhalten.
Bitte ergänzen Sie die folgenden Angaben.
SpeichernVielen Dank. Sie können das Fenster jetzt schliessen.
Integration & Extension
Verbinden Sie Ihre Business-Applikationen über die REST API mit Seamless, empfangen Sie Events in Echtzeit per Webhook und starten Sie eigene Automationen direkt aus dem Admin Center.
1# Request a new workspace based on an approved template2$body = @{3 displayName = "260215.001 - Projekt Atlas260215.001 - Project Atlas"4 mailNickname = "260215.001"5 templateIdOrIdentifier = "project"6 organisationIdOrIdentifier = "contoso"7 responsible = "lhuber@contoso.com"8 deputy = "mkeller@contoso.com"9 reviewers = @("governance@contoso.com")10 requestedBy = "lhuber@contoso.com"11} | ConvertTo-Json12 13Invoke-RestMethod -Method Post -Uri "$api/groups/creationRequests" `14 -Headers $headers -Body $body -ContentType "application/json"
1# Approve the request, Seamless provisions team and site2$body = @{3 status = "Approved"4 reviewer = "governance@contoso.com"5} | ConvertTo-Json6 7Invoke-RestMethod -Method Patch `8 -Uri "$api/groups/creationRequests/$requestId" `9 -Headers $headers -Body $body -ContentType "application/json"
1# Confirm the review, "Renewal required" is removed2$body = @{ renewedBy = "lhuber@contoso.com" } | ConvertTo-Json3 4Invoke-RestMethod -Method Patch -Uri "$api/groups/$groupId/renew" `5 -Headers $headers -Body $body -ContentType "application/json"
1# Archive the workspace using the template's archive configuration2Invoke-RestMethod -Method Post -Uri "$api/groups/$groupId/archive" `3 -Headers $headers
1POST /workflows/4e7b…/triggers/manual/paths/invoke HTTP/1.12Host: prod-27.switzerlandnorth.logic.azure.com3Content-Type: application/json4 5{6 "id": "8b2f6c1e-4d3a-4f7e-9c21-5e6a7b8c9d0e",7 "displayName": "260215.001 - Projekt Atlas260215.001 - Project Atlas",8 "mail": "260215.001@contoso.com",9 "mailNickname": "260215.001",10 "organisation": { "name": "Contoso" },11 "template": { "name": "Project", "slug": "project" },12 "responsible": { "displayName": "Lena Huber", "mail": "lhuber@contoso.com" },13 "deputy": { "displayName": "Marco Keller", "mail": "mkeller@contoso.com" },14 "status": 0,15 "lifecycle": "Active"16}
1POST /workflows/4e7b…/triggers/manual/paths/invoke HTTP/1.12Host: prod-27.switzerlandnorth.logic.azure.com3Content-Type: application/json4 5{6 "id": "8b2f6c1e-4d3a-4f7e-9c21-5e6a7b8c9d0e",7 "displayName": "260215.001 - Projekt Atlas260215.001 - Project Atlas",8 "mail": "260215.001@contoso.com",9 "mailNickname": "260215.001",10 "organisation": { "name": "Contoso" },11 "template": { "name": "Project", "slug": "project" },12 "responsible": { "displayName": "Lena Huber", "mail": "lhuber@contoso.com" },13 "deputy": { "displayName": "Marco Keller", "mail": "mkeller@contoso.com" },14 "status": 2,15 "lifecycle": "Active"16}
1POST /workflows/4e7b…/triggers/manual/paths/invoke HTTP/1.12Host: prod-27.switzerlandnorth.logic.azure.com3Content-Type: application/json4 5{6 "id": "8b2f6c1e-4d3a-4f7e-9c21-5e6a7b8c9d0e",7 "displayName": "260215.001 - Projekt Atlas260215.001 - Project Atlas",8 "mail": "260215.001@contoso.com",9 "mailNickname": "260215.001",10 "organisation": { "name": "Contoso" },11 "template": { "name": "Project", "slug": "project" },12 "responsible": { "displayName": "Lena Huber", "mail": "lhuber@contoso.com" },13 "deputy": { "displayName": "Marco Keller", "mail": "mkeller@contoso.com" },14 "status": 0,15 "lifecycle": "Archived"16}
1POST /workflows/4e7b…/triggers/manual/paths/invoke HTTP/1.12Host: prod-27.switzerlandnorth.logic.azure.com3Content-Type: application/json4 5{6 "id": "3c9e1a7b-2f4d-4b8e-a6c5-1d2e3f4a5b6c",7 "displayName": "Dan Brown (Bookshelf Inc)",8 "mail": "dbrown@bookshelf.com",9 "company": "Bookshelf Inc",10 "template": { "name": "External partner" },11 "primaryContact": { "displayName": "Lena Huber", "mail": "lhuber@contoso.com" }12}
1POST /actions/cost-center HTTP/1.12Host: automation.contoso.com3Content-Type: application/json4 5{6 "id": "8b2f6c1e-4d3a-4f7e-9c21-5e6a7b8c9d0e",7 "displayName": "260215.001 - Projekt Atlas260215.001 - Project Atlas",8 "mail": "260215.001@contoso.com",9 "mailNickname": "260215.001",10 "organisation": { "name": "Contoso" },11 "template": { "name": "Project", "slug": "project" },12 "responsible": { "displayName": "Lena Huber", "mail": "lhuber@contoso.com" },13 "deputy": { "displayName": "Marco Keller", "mail": "mkeller@contoso.com" },14 "status": 0,15 "lifecycle": "Active"16}
1POST /actions/cost-center HTTP/1.12Host: automation.contoso.com3Content-Type: application/json4 5[6 { "id": "8b2f6c1e-…", "displayName": "260215.001 - Projekt Atlas260215.001 - Project Atlas", … },7 { "id": "1a7d9e3b-…", "displayName": "Marketing", … },8 { "id": "5c2e8f4a-…", "displayName": "Finance", … }9]
Ergebnis
Wartet auf Freigabe durch governance@contoso.com.
Ergebnis
Ergebnis
Ergebnis
Archiv-Konfiguration der Vorlage angewendet.
Ereignisse
Teams und Sites
team.create
Erstellt
team.review
Review fällig
team.archive
Archiviert
Gäste · Einladung nicht angenommen
user.report.invitationAcceptance
Gemeldet
user.delete.invitationAcceptance
Gelöscht
Gäste · Inaktiv
user.report.inactivity
Gemeldet
user.block.inactivity
Gesperrt
user.delete.inactivity
Gelöscht
Gäste · Review
user.report.renewal
Gemeldet
user.block.renewal
Gesperrt
user.delete.renewal
Gelöscht
Gäste · Freigabe
Custom Action im Admin Center
Übergibt die ausgewählten Objekte an Ihre eigene Automation.
Custom Action im Admin Center
Übergibt die ausgewählten Objekte an Ihre eigene Automation.
Wir sind ein Team von Microsoft 365 und Azure Spezialisten. Wir bauen die Microsoft 365 Governance Plattform, die wir uns selbst immer gewünscht haben. Eine, die einfach funktioniert.
Kundenstimmen
In nur zwei Jahren haben wir mit Microsoft Teams über 1'600 Gäste zur Zusammenarbeit eingeladen. Seamless entfernt abgelaufene Gastzugriffe automatisch.
Alle Projekte in einem einzigen Microsoft Team zu bündeln wirkt praktisch, ist aber riskant. Seamless setzt Microsofts Best Practices konsequent um und sorgt so für eine nachhaltig skalierbare Plattform.
Ingenieursarbeit basiert auf durchdachten, klar definierten Prozessen. Mit Seamless wenden wir diese Prinzipien konsequent auf unseren Freigabeprozess für Microsoft Teams an.
Wir gewähren Besuchern keinen permanenten Zugang zu unseren Büros. Warum gewähren wir dann Gästen immer noch permanenten Zugang zu Daten in Microsoft Teams?
Seamless hat uns sofort überzeugt!
Mit über 800 externen Funktionären verlassen wir uns auf Seamless, um den Überblick darüber zu behalten, wer, warum und wo in Microsoft 365 Zugriff hat.
Durch die Integration der Seamless API in unser ITSM-Tool werden Teams strukturiert, genehmigt und jederzeit transparent erstellt.
Unser Geschäft ist projektgetrieben. Seamless sorgt dafür, dass unsere digitalen Arbeitsräume genauso strukturiert sind wie unsere Projekte.
Seamless liefert die fehlenden Features, um die Zusammenarbeit mit dem Kunden in Microsoft 365 auf einer durchgängigen, vernetzten Plattform zu ermöglichen.
Seamless begeistert ab dem ersten Tag!
Seamless erweitert Microsoft 365 um Funktionen für mehr Sicherheit, Compliance, Struktur und Kontrolle rund um Microsoft Teams, SharePoint, Copilot und externe Gäste.
Die Unternehmensstruktur digital abbilden.
Bilden Sie Geschäftsbereiche, Abteilungen und Tochtergesellschaften gemäss Ihrer Organisationsstruktur ab. Definieren Sie Vorlagen und Richtlinien, die den Anforderungen der jeweiligen Organisationseinheit entsprechen.
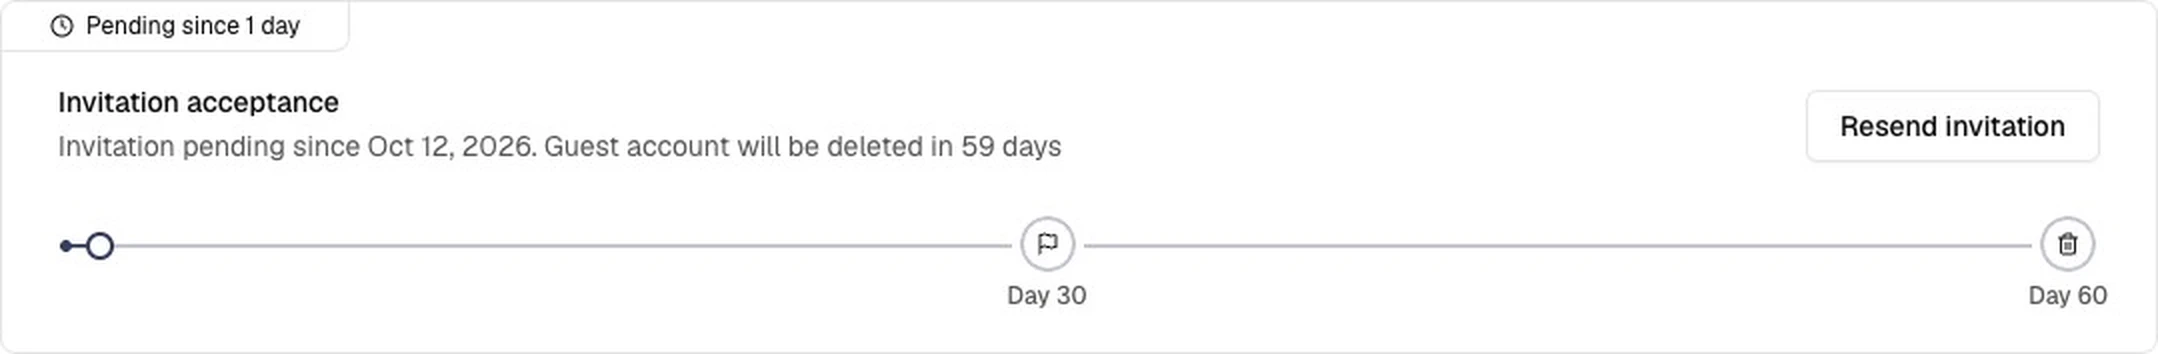
Offene Einladungen automatisch bereinigen.
Legen Sie fest, wie lange Gäste eine Einladung annehmen können und ob sie entfernt werden, wenn keine Reaktion erfolgt. Seamless überwacht den Einladungsstatus und informiert die verantwortliche Person, wenn Handlungsbedarf besteht.
Sofort erkennen, was nicht konform ist.
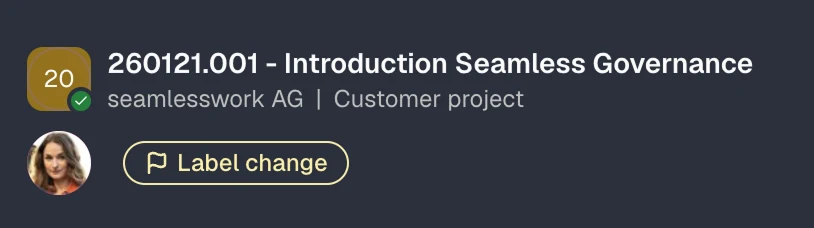
Seamless prüft Arbeitsräume und Gäste kontinuierlich anhand ihres Templates und kennzeichnet konkrete Regelverstösse mit Compliance-Labels. Jedes Label führt direkt zur betroffenen Regel und zeigt, welche Massnahme erforderlich ist.
Ihre Microsoft 365 Zusammenarbeit auf einen Blick.
Sehen Sie, wie viele Teams, Gruppen und Gäste von Seamless verwaltet werden, und verfolgen Sie das Wachstum über die Zeit. Behalten Sie Compliance, Ownership, Abläufe, inaktive Gäste, offene Einladungen und Reviews im Blick.
Nicht mehr benötigte Zugriffe automatisch entfernen.
Definieren Sie Inaktivitätsschwellen für Gäste und wann diese blockiert oder entfernt werden. Seamless überwacht die Anmeldungen und informiert die verantwortliche Person, wenn Handlungsbedarf besteht.
Gastzugriffe regelmässig prüfen.
Legen Sie Review-Intervalle pro Gasttyp fest. Verantwortliche bestätigen Ownership, Geschäftsbedarf und Zugriff, während Seamless überfällige Reviews automatisch nachverfolgt und Gäste ohne Rückmeldung blockieren oder entfernen kann.
Governance dort, wo Ihre Benutzer arbeiten - in Teams.
Bieten Sie Benutzern einen zentralen Einstiegspunkt in Microsoft Teams mit schnellem Zugriff auf ihre Arbeitsräume und Gäste, persönlichen Ansichten, beitretbaren Teams und allen Self-Service Funktionen.
Jeder Arbeitsraum hat eine verantwortliche Person.
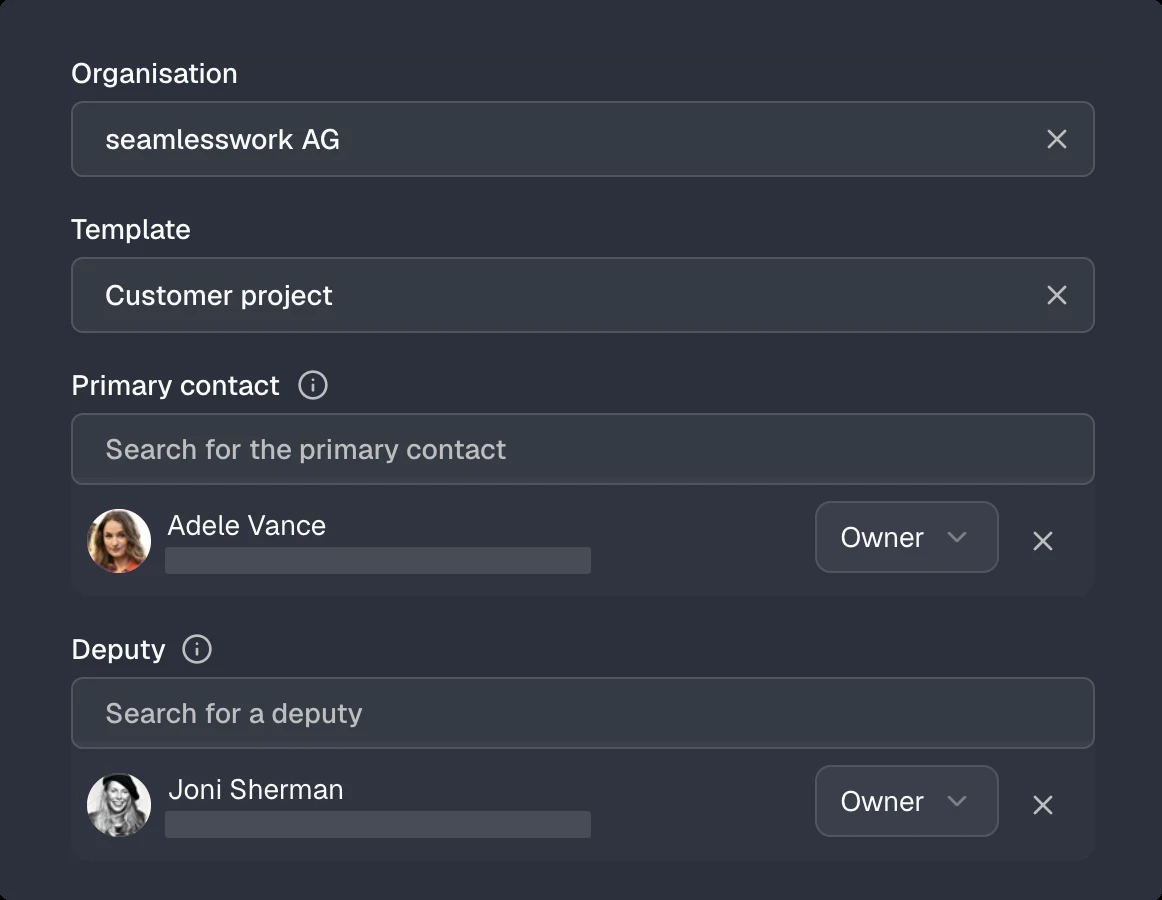
Weisen Sie jedem Arbeitsraum eine verantwortliche Person und eine Stellvertretung zu. Seamless stellt sicher, dass immer jemand verantwortlich ist, und alarmiert die IT, wenn die Verantwortung fehlt.
Teams und Sites in Sekunden finden.
Finden Sie Teams, Sites und Microsoft 365 Gruppen schnell nach Name, Organisation, Vorlage, verantwortlicher Person oder Lebenszyklus-Status.
Einheitlich vorbereitete Arbeitsräume für jeden Anwendungsfall.
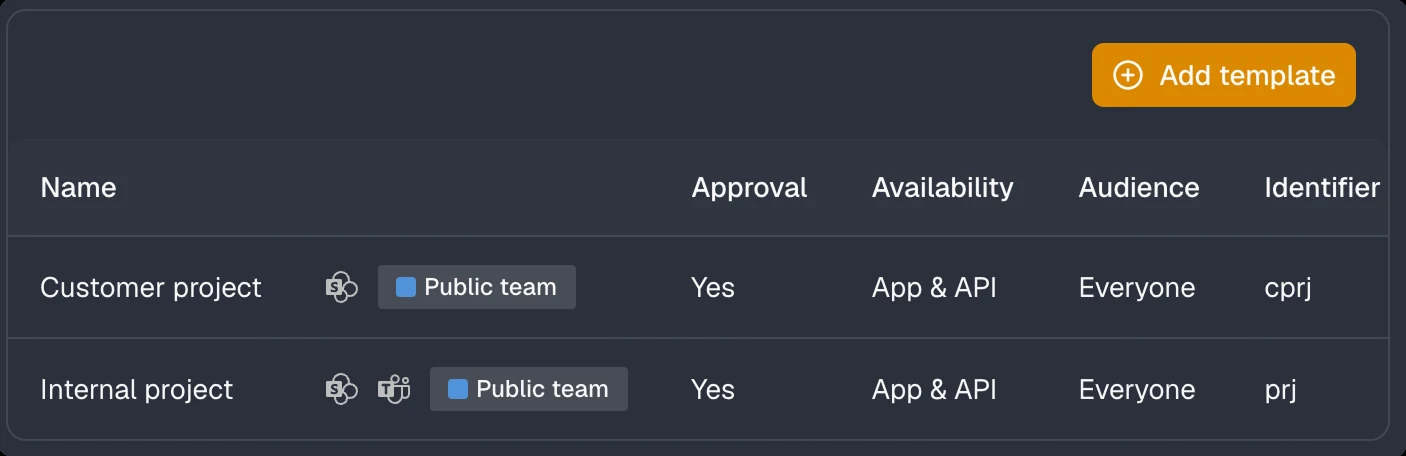
Erstellen Sie organisationsspezifische Vorlagen mit vordefinierten Ablagen, Planner-Plänen, OneNote sowie Regeln für Sicherheit, Compliance, Lifecycle und Archivierung. Jeder Arbeitsraum startet mit der richtigen Struktur, den passenden Inhalten und den erforderlichen Standards.
Jeder Arbeitsraum hat einen Zweck.
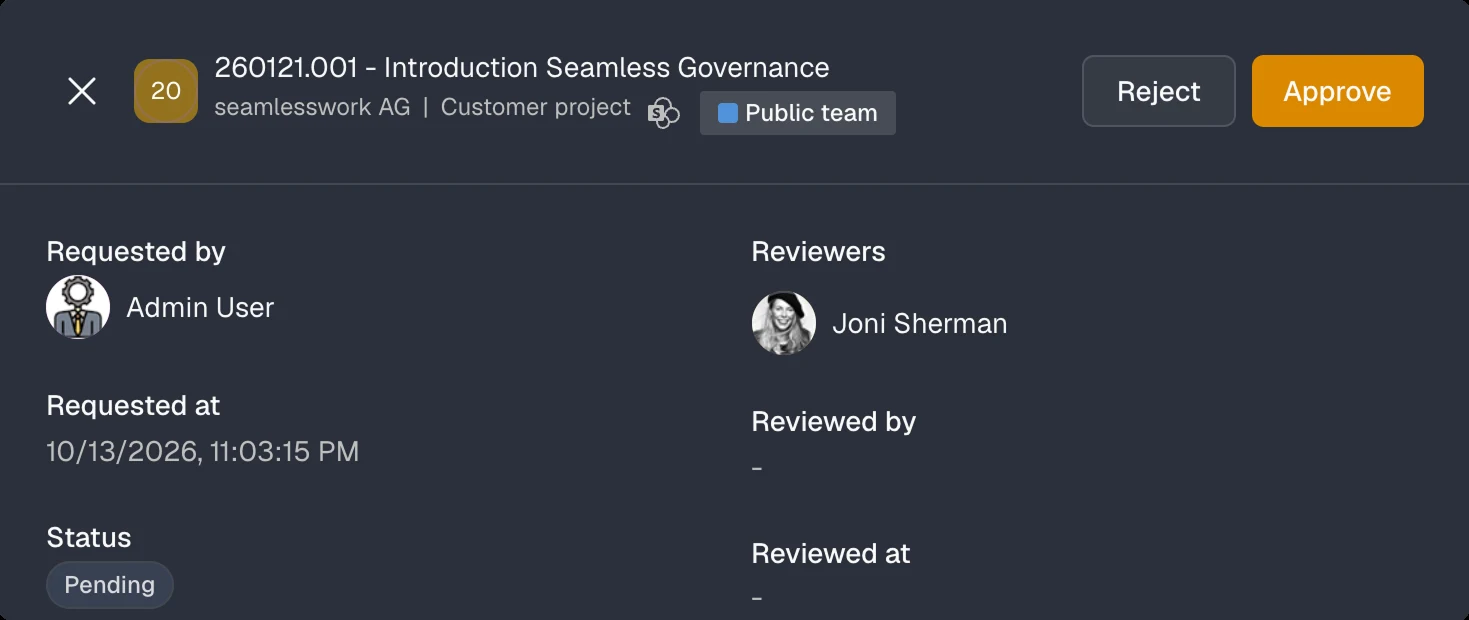
Verlangen Sie eine Genehmigung für neue Arbeitsräume und leiten Sie Anfragen an die richtigen Genehmigenden weiter.
Einheitliche Namen überall.
Setzen Sie Namensstandards für Anzeigenamen, Postfächer und SharePoint Site-URLs durch, basierend auf Organisation, Projektcodes, eigenen Feldern und weiteren Metadaten.
Ownership, Bedarf und Zugriff bestätigen.
Fordern Sie Verantwortliche regelmässig und automatisch auf, Ownership, Geschäftsbedarf und Zugriffsrechte zu bestätigen.
Jeder Gast hat eine verantwortliche Person.
Weisen Sie jedem Gast automatisch eine verantwortliche Person zu. Sie ist zuständig für Access Reviews, Lebenszyklus-Entscheide und weitere Governance-Aktionen und wird benachrichtigt, wenn Handlungsbedarf besteht.
Festlegen, wer Arbeitsräume erstellen darf.
Definieren Sie pro Vorlage, ob Arbeitsräume von Benutzern, nur von Admins oder ausschliesslich über die API erstellt werden können, zum Beispiel aus Ihrem CRM oder Projekttool.
Gastzugriffe standardisieren.
Definieren Sie Vorlagen mit vordefinierten Regeln für Einladungen, Benutzerattribute, Inaktivität, unbeantwortete Einladungen und Lebenszyklus-Management.
Keine verwaisten Arbeitsräume mehr.
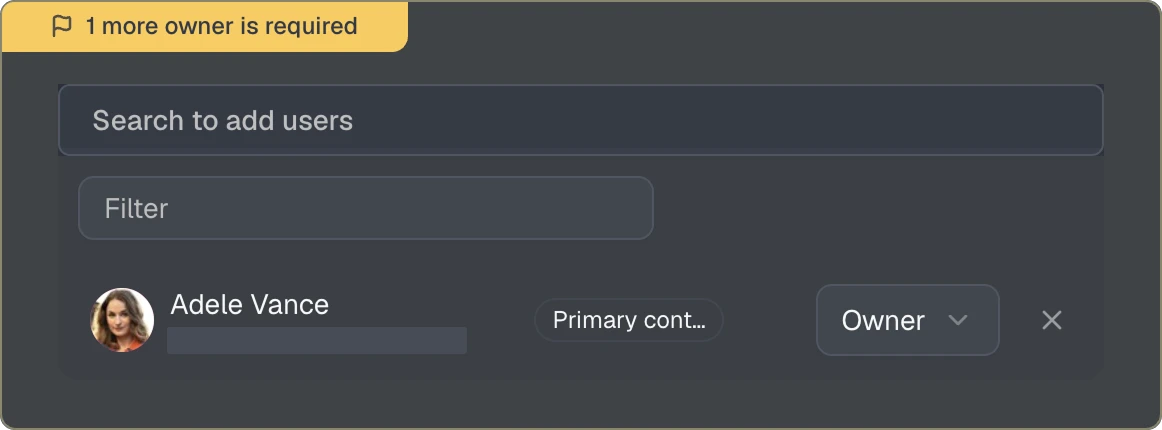
Legen Sie die Mindestanzahl Besitzer pro Arbeitsraum fest. Laufende Prüfungen markieren Arbeitsräume, welche die Vorgabe unterschreiten.
Benutzer erstellen Arbeitsräume auf Basis genehmigter Vorlagen.
Ermöglichen Sie die Erstellung von Teams und SharePoint Sites im Self-Service und setzen Sie dabei Ihre Governance-Standards und Richtlinien durch.
Projekte mit der richtigen Struktur starten.
Erstellen Sie Standard- und private Kanäle mit vordefinierten Berechtigungen automatisch, damit Teams sofort loslegen können.
Gäste auf einen Blick erkennen.
Setzen Sie Namenskonventionen für alle Gäste automatisch durch. Seamless stellt konforme Namen wieder her, wenn sich Gastattribute ändern, und kann Identitäten im Bulk auf Basis von Entra ID Attributen neu erzeugen. So lassen sich Gäste klar von Mitarbeitenden unterscheiden, und Chats und Inhalte landen nicht bei den falschen Personen.
Lücken sofort erkennen.
Filtern Sie Teams und Gäste nach Ownership, Organisation, Vorlage, verantwortlicher Person, Lebenszyklus-Status, Problemtyp oder Entra ID Attributen. Finden Sie Lücken schnell und handeln Sie, wo nötig.
Ordner und Dateien ab dem ersten Tag.
Stellen Sie vordefinierte Ordner und Dateien automatisch in den Kanälen bereit.
Sehen, was mit wem geteilt ist.
Zeigen Sie alle Freigabelinks und Berechtigungen für Dateien und Ordner einer Dokumentbibliothek an.
Ein gemeinsames Notizbuch, bereits strukturiert.
Stellen Sie eine vordefinierte OneNote-Vorlage als Notizbuch der Site bereit.
Ein Klick, alle Aktionen.
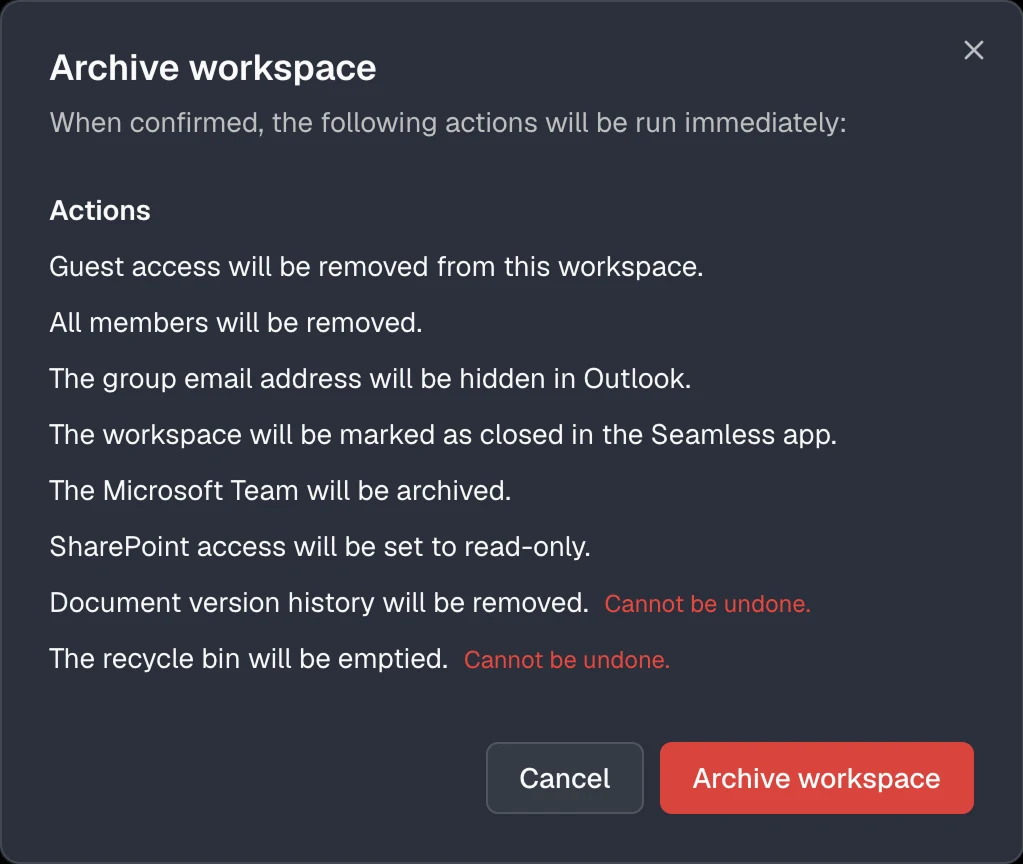
Wenden Sie die Archivierungsaktionen der Vorlage in einem Schritt auf jeden Arbeitsraum an.
Archivieren, genau wie Sie es brauchen.
Legen Sie fest, welche Aktionen beim Archivieren eines Arbeitsraums ausgeführt werden.
Wissen, wer Zugriff hat, und die Kontrolle behalten.
Sehen Sie, wer Zugriff auf eine SharePoint Dokumentbibliothek hat, und verwalten Sie Zugriffe, Freigaben und Berechtigungen an einem Ort.
Gäste dort zulassen, wo es Sinn ergibt.
Steuern Sie den Gastzugriff pro Vorlage und legen Sie fest, welche Arbeitsräume externe Benutzer enthalten dürfen.
Zugriffe an einem Ort verwalten.
Verwalten Sie Gruppenzugriffe, Besitzer und Mitglieder einfach direkt in Seamless.
Hunderte Teams und Gäste auf einmal aktualisieren.
Aktualisieren Sie Ownership, Vorlagen und Lebenszyklus-Einstellungen für Hunderte Arbeitsräume und Gäste in einem Schritt.
Mit den richtigen Dokumenten starten.
Kopieren Sie beim Provisioning Inhalte aus einer definierten Quelle in die Standard-Dokumentbibliothek.
Im grossen Stil aufräumen.
Archivieren oder löschen Sie veraltete Teams und Gruppen und blockieren oder entfernen Sie inaktive oder unerwünschte Gastzugriffe im Bulk.
Steuern, wie Inhalte extern geteilt werden.
Erlauben oder sperren Sie die externe Freigabe auf SharePoint Sites pro Vorlage.
Ungenutztes automatisch auslaufen lassen.
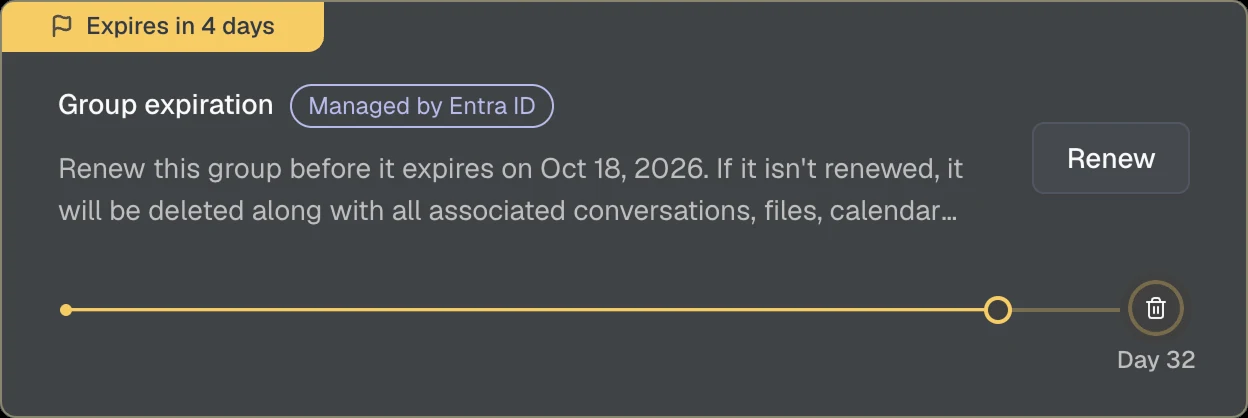
Nehmen Sie Arbeitsräume pro Vorlage in die Ablaufrichtlinie von Microsoft Entra auf, sehen Sie bevorstehende Abläufe und verlängern Sie Gruppen in Seamless.
Bestehende Arbeitsräume aktuell halten.
Rollen Sie geänderte Vorlageneinstellungen auf bestehende Teams und Gruppen aus, einzeln oder im Bulk.
Kein Gast ausserhalb der Governance.
Wenden Sie automatisch eine Vorlage auf Gäste an, die über Microsoft 365 oder Teams eingeladen werden, und setzen Sie Ihre Governance-Richtlinien ab dem ersten Tag durch.
Verantwortung nachvollziehbar übertragen.
Übertragen Sie die verantwortliche Person, wenn Mitarbeitende das Unternehmen verlassen oder sich Zuständigkeiten ändern. Jede Übergabe wird dokumentiert und bleibt transparent und nachvollziehbar.
Öffentlich oder privat, by Design.
Legen Sie fest, ob Teams und SharePoint Sites öffentlich erstellt werden, sodass alle beitreten können, oder privat, wobei die Besitzer Zugriff und Berechtigungen steuern.
Berechtigungen auf den genehmigten Standard zurücksetzen.
Wenden Sie die in der Vorlage definierten Berechtigungen erneut an, sobald in Teams oder SharePoint etwas geändert wird, damit Arbeitsräume Ihren Governance-Standards entsprechen.
Seamless in Ihre Abläufe integrieren.
Nutzen Sie die Seamless REST API, um Governance- und Lebenszyklus-Prozesse zu automatisieren, auf Daten zu Arbeitsräumen und Gästen zuzugreifen und Seamless mit eigenen Anwendungen, Workflows und Integrationen zu erweitern.
Gastzugriff vor der Freigabe genehmigen.
Verlangen Sie eine Genehmigung für Gasteinladungen und leiten Sie Anfragen an die richtigen Genehmigenden weiter.
Arbeitsräume einer anderen Vorlage zuweisen.
Weisen Sie einem Arbeitsraum eine andere Vorlage zu und wenden Sie deren Einstellungen automatisch an, inklusive Gastzugriff, Sichtbarkeit und Vertraulichkeitsbezeichnungen.
Projekte mit vordefinierten Aufgaben starten.
Erstellen Sie Planner-Pläne mit vordefinierten Aufgaben, Buckets und Zuweisungen automatisch, damit Teams schneller starten und von Beginn an einheitlich arbeiten.
Gastzugriffe entfernen, wenn sie nicht mehr nötig sind.
Erlauben Sie Benutzern, Gäste selbst zu blockieren oder zu entfernen, basierend auf den Berechtigungen der zugewiesenen Vorlage.
Nahezu kein manueller Aufwand.
Erstellen Sie eigene Aktionen mit PowerShell oder Logic Apps und führen Sie sie für einzelne oder mehrere Arbeitsräume und Gäste aus. Automatisieren Sie Einladungen, Aufräumarbeiten und weitere Governance-Prozesse.
Inhalte mit eigenen Berechtigungen trennen.
Erstellen Sie beim Provisioning zusätzliche Dokumentbibliotheken mit eigenen Berechtigungen.
Klassifiziert ab dem ersten Tag.
Nutzen Sie Purview sensitivity labels, um Sichtbarkeit, Gastzugriff und externe Freigabe in Teams und SharePoint Sites zu steuern.
Festlegen, wer teilen darf.
Wählen Sie, ob Besitzer und Mitglieder teilen dürfen, ob das Teilen auf Dateien und Ordner beschränkt ist oder ob nur Besitzer teilen dürfen.
Seamless mit Ihren Workflows verbinden.
Lösen Sie externe Workflows aus, wenn in Seamless Ereignisse eintreten, etwa beim Provisioning, bei der Archivierung, bei Reviews oder Lebenszyklus-Änderungen. Überwachen Sie Payloads, Zustellstatus und Wiederholungen in einem zentralen Audit-Trail.
Gastinformationen aktuell halten.
Laden Sie Gäste ein, ihre Profilangaben im sicheren Seamless Gastportal zu prüfen und zu aktualisieren. Änderungen werden automatisch in Entra ID zurückgeschrieben.
Die Kontrolle über geteilte Inhalte zurückgewinnen.
Entfernen Sie interne und externe Freigabelinks in Dokumentbibliotheken, Ordnern, Dateien, Kanälen und OneNote-Notizbüchern.
Unerwünschten Gastzugriff erkennen.
Erkennen und korrigieren Sie Gastzugriffs-Einstellungen in Teams, die von der Vorlage abweichen.
Arbeitsräume wie Ihr Unternehmen strukturieren.
Verknüpfen Sie Teams zu einer logischen Hierarchie, zum Beispiel einen Kunden mit allen zugehörigen Offerten, Projekten und Betriebsmandaten.
Saubere Gastdaten, laufend.
Prüfen Sie regelmässig, ob die erforderlichen Entra ID Eigenschaften erfasst sind und die Anzeigenamen Ihrer Namenskonvention entsprechen.
Automatischer Zugriff für die richtigen Personen von Anfang an.
Fügen Sie beim Erstellen eines Arbeitsraums automatisch vordefinierte Benutzer als Besitzer oder Mitglieder hinzu.
Genau die Daten, die Sie brauchen.
Blenden Sie Spalten ein oder aus und speichern Sie Ansichten für Teams, Gruppen und Gäste.
Gäste innerhalb klarer Leitplanken einladen.
Ermöglichen Sie kontrollierte Gasteinladungen im Self-Service auf Basis genehmigter Vorlagen. Setzen Sie Governance-Richtlinien durch und laden Sie bis zu 20 Gäste auf einmal ein.
Öffentlich gewordene private Arbeitsräume erkennen.
Erkennen und korrigieren Sie Sichtbarkeits-Einstellungen, die von der Vorlage abweichen.
Speziell entwickelt für Managed Service Provider.
Wechseln Sie an einem Ort zwischen Kunden-Tenants und verwalten Sie mehrere Microsoft 365 Umgebungen aus einem einzigen Admin Center.
Den richtigen Zugriff von Anfang an vergeben.
Konfigurieren Sie während der Einladung die Berechtigungen für Teams und Gruppen, damit Gäste ab dem ersten Tag genau den passenden Zugriff erhalten.
Jeden Gast in Ihrem Verzeichnis schnell finden.
Durchsuchen und filtern Sie alle Gäste in Ihrem Microsoft Entra Verzeichnis nach Name, E-Mail, Status, Anmeldestatus oder verantwortlicher Person.
Die Nutzung von Teams fein abstimmen.
Konfigurieren Sie Berechtigungen für Mitglieder und Gäste, Nachrichtenfunktionen und Einstellungen zur Zusammenarbeit in Microsoft Teams.
Änderungen an labels sofort sichtbar machen.
Erkennen und korrigieren Sie Purview sensitivity labels, die von der Vorlage abweichen.
Gasteinladungen mit Sicherheit verwalten.
Steuern Sie auf Basis der zugewiesenen Vorlage, welche Benutzer Gäste einladen dürfen.
Einheitliche Gastidentitäten.
Definieren Sie Namensregeln und Pflichtattribute für verschiedene Gasttypen, damit Gastidentitäten einheitlich und aussagekräftig sind.
Gastprofile automatisch vervollständigen.
Erkennen Sie mit KI fehlende Gastinformationen anhand der E-Mail-Adresse und füllen Sie Entra ID Attribute wie Vorname, Nachname und Firma automatisch aus, einzeln oder im Bulk.
Sehen, wo jeder Gast Zugriff hat.
Zeigen Sie alle Gruppen und Teams an, in denen ein Gast Mitglied ist.
Externe Personen Zugriff anfragen lassen.
Veröffentlichen Sie Anmeldeformulare auf einer Website, über die externe Personen Zugriff auf Inhalte in Teams oder SharePoint anfragen. Der Zugriff wird nach Genehmigung oder auf Basis vordefinierter Domains erteilt, ideal für Extranets, Vereine und Business Clubs.
Benutzern die passende Kontrolle geben.
Steuern Sie, ob Benutzer Gäste blockieren oder löschen, die Verantwortung übertragen und Gastberechtigungen einsehen dürfen.
Zugriff zentral über Sicherheitsgruppen steuern.
Steuern Sie SharePoint Zugriff über Sicherheitsgruppen für eine konsistente und skalierbare Zugriffssteuerung.
Vertrauliche Dateien bleiben drin.
Verhindern Sie das Herunterladen von Dateien aus SharePoint Sites, während Benutzer weiterhin online ansehen und zusammenarbeiten können.
Gastinformationen automatisch richtig formatieren.
Prüfen Sie, ob Anzeigenamen dem Namensmuster der Vorlage entsprechen, aktualisieren Sie sie und stellen Sie sicher, dass alle erforderlichen Entra ID Eigenschaften erfasst sind.
Gastdaten aktuell halten.
Zeigen Sie die Eigenschaften eines Gasts direkt in Seamless an und bearbeiten Sie sie.
Steuern, wer Teams und sites archivieren darf.
Steuern Sie, wer bei Projektabschluss Arbeitsräume archivieren darf und unter welchen Bedingungen.
Einheitliche Einladungsnachrichten.
Ergänzen Sie die Microsoft-Einladungs-E-Mail mit vordefinierten Informationen und Anleitungen und steuern Sie, ob Benutzer die Nachricht bearbeiten dürfen.
Zugriffsanfragen nach Ihren Regeln.
Steuern Sie, ob Benutzer Zugriff auf SharePoint Sites anfragen dürfen oder nicht.
Das Adressbuch sauber halten.
Blenden Sie Gruppen in Outlook und in der Global Address List (GAL) aus.
Keine unnötigen Nachrichten für neue Mitglieder.
Unterdrücken Sie die standardmässige Microsoft 365 Welcome E-Mail für neue Gruppenmitglieder.
Metadaten für Purview und mehr.
Definieren Sie Property-Bag-Attribute und -Werte für Integrationen, Automatisierung und Compliance-Szenarien wie Microsoft Purview.
Die Prüfungen neu starten.
Setzen Sie den Compliance-Status ausgewählter Gäste zurück, damit die Prüfungen erneut laufen.
Keine Funktionen passen zu Ihrer Suche oder Ihren Filtern.
Seamless extends Microsoft 365 with powerful capabilities for managing security, compliance, structure, and control across Microsoft Teams, SharePoint, Copilot, and external guests.
Reflect your business structure.
Model your organisation according to your organisational structure. Define business units, departments and subsidiaries, and apply templates and policies that match their specific requirements.
Clean up unanswered invitations.
Define how long guests have to accept an invitation and whether they are removed if they do not respond. Seamless tracks invitation status and informs the primary contact when action is required.
See exactly what is out of compliance.
Seamless continuously checks workspaces and guests against their template and applies compliance labels that identify specific policy violations. Every label leads directly to the affected rule and the action required to resolve it.
Your Microsoft 365 collaboration at a glance.
See how many Teams, groups and guests are managed by Seamless, and track asset growth over time. Monitor compliance, ownership, expirations, inactive guests, pending invitations and open reviews.
Remove access that's no longer needed.
Define inactivity thresholds for guests and when they should be blocked or removed. Seamless tracks sign-ins and notifies the primary contact when action is required.
Ensure guest access stays justified.
Define review schedules for each guest type. Primary contacts confirm ownership, business need and access, while Seamless automatically follows up on overdue reviews and can block or remove guests if no response is received.
Governance where your users work - in Teams.
Give users a single point of entry in Microsoft Teams with quick access to their workspaces and guests, personal views, joinable teams and all self-service actions.
Every workspace has a primary contact.
Assign a primary contact and deputy to every workspace. Seamless ensures a responsible contact is always in place and alerts IT when ownership is missing.
Find Teams and sites in seconds.
Quickly find Teams, Sites and Microsoft 365 Groups by name, organisation, template, responsible person or lifecycle status.
Consistently prepared workspaces for every use case.
Create organisation-specific templates with predefined document libraries, Planner plans, OneNote, and rules for security, compliance, lifecycle and archiving. Every workspace starts with the right structure, content and governance.
Ensure every workspace has a purpose.
Require approval for new workspaces and route requests to the right approvers.
Consistent names everywhere.
Enforce naming standards for display names, mailboxes and SharePoint site URLs using organisation, project codes, custom fields and other metadata.
Confirm ownership, need and access.
Automatically prompt primary contacts to confirm ownership, business need and access permissions on a recurring basis.
Every guest has a primary contact.
Automatically assign a primary contact to every guest. Primary contacts are accountable for access reviews, lifecycle decisions and other governance actions, and are notified when action is required.
Decide who can create workspaces.
Define per template whether workspaces can be created by users, by admins only, or exclusively via API, for example from your CRM or project tool.
Standardise guest access.
Define templates with predefined rules for invitations, user attributes, inactivity, non-responsive guests and lifecycle management.
No more orphaned workspaces.
Define the minimum number of owners per workspace. Continuous checks flag workspaces that fall below the requirement.
Let users create workspaces based on approved templates.
Enable self-service creation of Teams and SharePoint sites while enforcing governance standards and policies.
Start projects with the right structure.
Automatically create standard and private channels with predefined permissions, so teams can start working right away.
Make guests easy to identify.
Automatically enforce naming conventions for all guests. Seamless restores compliant names when guest attributes change and can regenerate identities in bulk based on Entra ID attributes, making it easy to distinguish guests from employees and prevent chats and content from being shared with the wrong people.
Spot gaps instantly.
Filter Teams and guests by ownership, organisation, template, primary contact, lifecycle status, issue type or Entra ID attributes. Find gaps quickly and take action where needed.
Folders and files from day one.
Provision predefined folders and files into channels automatically.
See what's shared and with whom.
View all sharing links and permissions across files and folders in a document library.
A shared notebook, pre-structured.
Provision a predefined OneNote template as the site notebook.
One click, every action.
Apply the template's archiving actions to any workspace in a single step.
Archive exactly the way you need.
Define which actions are executed when a workspace is archived.
Know who has access and take control.
See who has access to any SharePoint document library and manage access, sharing and permissions from one place.
Allow guests where it makes sense.
Control guest access per template and define which workspaces can include external users.
Manage access in one place.
Easily manage group access, owners and members directly in Seamless.
Update hundreds of teams and guests at once.
Bulk update ownership, templates and lifecycle settings across hundreds of workspaces and guests.
Start with the right documents.
Copy content from a defined source into the default document library during provisioning.
Clean up at scale.
Archive or delete obsolete Teams and groups, and block or remove inactive or unwanted guest access in bulk.
Control how content is shared externally.
Allow or block external sharing on SharePoint sites per template.
Expire what's no longer used.
Add workspaces to the Microsoft Entra group expiration policy per template, see upcoming expirations and renew groups in Seamless.
Keep existing workspaces up to date.
When a template changes, roll out updated settings to existing Teams and groups, individually or in bulk.
Ensure no guest falls outside governance.
Automatically apply a template to guests invited through Microsoft 365 or Teams and enforce your governance policies from day one.
Transfer responsibility with accountability.
Transfer the primary contact when employees leave or responsibilities change. Every transfer is documented, ensuring ownership changes remain transparent and traceable.
Public or private by design.
Define whether Teams and SharePoint sites are created as public, allowing anyone to join, or private, where owners control access and permissions.
Restore permissions to the approved standard.
Reapply the permissions defined in the template whenever changes are made in Teams or SharePoint, ensuring workspaces remain compliant with your governance standards.
Integrate Seamless into your workflows.
Use the Seamless REST API to automate governance and lifecycle processes, access workspace and guest data, and extend Seamless with your own applications, workflows and integrations.
Approve guest access before it's granted.
Require approval for guest invitations and route requests to the right approvers.
Switch workspaces to a different template.
Assign a different template to a workspace and automatically apply the template's settings, including guest access, visibility and sensitivity labels.
Start projects with tasks in place.
Automatically create Planner plans with predefined tasks, buckets and assignments, helping teams get started faster and work consistently from day one.
Remove guest access when it's no longer needed.
Allow users to block or remove guests themselves based on the permissions defined in the assigned template.
Achieve near zero housekeeping.
Create custom actions using PowerShell or Logic Apps and run them for individual or multiple workspaces and guests. Automate invitations, cleanup tasks and other governance processes.
Separate content with dedicated permissions.
Create additional document libraries with their own permissions during provisioning.
Classified from day one.
Apply sensitivity labels to control visibility, guest access and external sharing across Teams and SharePoint sites.
Define who may share.
Choose whether sharing is allowed for owners and members, limited to files and folders, or restricted to owners only.
Connect Seamless to your workflows.
Trigger external workflows when events occur in Seamless, such as workspace provisioning, archiving, reviews or lifecycle changes. Monitor payloads, delivery status and retries from a central audit trail.
Keep guest information up to date.
Invite guests to securely review and update their profile information through the Seamless guest portal. Changes are automatically written back to Entra ID.
Regain control over shared content.
Remove internal and external sharing links across document libraries, folders, files, channels and OneNote notebooks.
Catch unwanted guest access.
Detect and correct guest access settings that differ from the template.
Structure workspaces like your business.
Link teams into a logical hierarchy, for example a customer with all related offers, projects and service mandates.
Clean guest data, continuously.
Regularly check that required Entra ID properties are filled in and that display names follow your naming convention.
Automatic access for the right people from the start.
Automatically add predefined users as owners or members when a workspace is created.
Show exactly the data you need.
Show or hide columns and save views for teams, groups and guests.
Invite guests within defined guardrails.
Enable controlled self-service guest invitations based on approved templates. Enforce governance policies and invite up to 20 guests at once.
Catch private workspaces turned public.
Detect and correct visibility settings that differ from the template.
Built for managed service providers.
Switch between customer tenants in one place and govern multiple Microsoft 365 environments from a single admin center.
Grant the right access from the start.
During the invitation process, configure Teams and group permissions to ensure guests receive the appropriate level of access from day one.
Every guest in your directory, found fast.
Search and filter all guests across your Microsoft Entra directory by name, email, status, sign-in status or primary contact.
Fine-tune how Teams are used.
Configure member and guest permissions, messaging capabilities and collaboration settings in Microsoft Teams.
Catch changed sensitivity labels.
Detect and correct sensitivity labels that differ from the template.
Manage guest invitations with confidence.
Control which users can invite guests based on the assigned template.
Consistent guest identities.
Define naming rules and required attributes for different guest types to ensure consistent and meaningful guest identities.
Complete guest profiles automatically.
Use AI to identify missing guest information from email addresses and automatically populate Entra ID attributes such as first name, last name and company, individually or in bulk.
See where every guest has access.
Show all groups and teams a guest is a member of.
Let external people request access.
Publish sign-up forms on a website where external people request access to Teams or SharePoint content. Access is granted after approval or based on predefined domains, ideal for extranets, associations and business clubs.
Give users the right level of control.
Control whether users can block or delete guests, transfer responsibility, and view guest permissions.
Access through security groups.
Grant SharePoint permissions through security groups for consistent and scalable access control.
Keep sensitive files inside.
Prevent files from being downloaded from SharePoint sites while allowing users to view and collaborate online.
Format and fix guest data in bulk.
Check whether display names follow the template's naming pattern and update them, and verify that all required Entra ID properties are filled in.
Keep guest data up to date.
View and edit a guest's properties directly in Seamless.
Decide who can archive.
Control who can archive workspaces and under which conditions.
Provide consistent invitation messages.
Add predefined information and instructions to the Microsoft invitation email and control whether users can edit the message.
Manage access requests your way.
Decide whether users can request access to SharePoint sites.
Keep the address list clean.
Hide groups from Outlook and the Global Address List (GAL).
No noise for new members.
Suppress the default Microsoft 365 welcome email for new group members.
Metadata for Purview and beyond.
Define property bag attributes and values for integrations, automation and compliance scenarios such as Microsoft Purview.
Start the checks fresh.
Reset the compliance status of selected guests so the checks run again.
No features match your search or filters.
Wählen Sie den Plan, der am besten zu Ihnen passt.
Für projekt- und mandatsorientierte Unternehmen.
Standardisieren Sie neue Projekte und Mandate in Microsoft 365. Für effiziente Abläufe, einheitliche Zusammenarbeit und einen schnellen Projektstart.
Alle Governance Funktionen für alle Benutzer.
Massgeschneiderte Angebote für grössere Unternehmen.
Wenn Sie mehr als 1000 Benutzer haben oder zusätzliche Dienstleistungen benötigen, machen wir Ihnen gerne ein Angebot.
Kontaktieren Sie unsEntscheidend ist der Anwendungsfall, nicht die Zahl der Benutzer.
Das Projects Paket ist für kleine projekt- und mandatsorientierte Unternehmen konzipiert. Organisationen mit umfangreichen Governance Anforderungen, komplexen Organisationsstrukturen oder nicht projektorientierten Anwendungsfällen ordnen wir dem Enterprise Angebot zu.
Alles zu Testphase, Lizenzen und Support.
Ingenieurbüros, Verbände und Unternehmen erzählen, wie sie Microsoft 365 mit Seamless im Griff haben.

Burkhalter automatisiert Projektarbeit in Microsoft Teams mit Seamless, Volta und SharePoint: einheitliche Strukturen, sichere Zugriffe.
Weiterlesen
Helbling Technik steuert Teams und SharePoint Arbeitsräume mit Seamless: rollenbasierte Bestellungen, Prüfungen, automatisierte Bereitstellung.
Weiterlesen
UMB automatisiert mit Seamless das Provisioning von Teams und SharePoint aus HubSpot, Vertec und ServiceNow, mit rollenbasiertem Zugriff.
Weiterlesen
Amstein + Walthert hebt klassische SharePoint Projekträume im laufenden Betrieb auf moderne Team Sites an, mit der neuen Seamless Version.
Weiterlesen
Der Schweizerische Fussballverband bereinigt seine externen Gäste mit Seamless und sichert klare Verantwortlichkeiten für Zugriffe.
Weiterlesen
Seamless sorgt bei EBP für strukturierte Teams Räume, klare Prozesse pro Geschäftsbereich und eine sichere Verwaltung externer Gäste.
WeiterlesenPraxiswissen zu Governance, Gastzugriffen, Copilot und Lebenszyklus in Microsoft 365.

Copilot macht Oversharing zum akuten Risiko. Seamless verhindert es mit Sharing-Vorlagen, Sensitivity Labels, Compliance-Jobs und Ownern.
Weiterlesen
Copilot verändert SharePoint. Wie SharePoint Advanced Management Oversharing reduziert, Governance stärkt und den Lifecycle absichert.
Weiterlesen
Wie Ingenieur- und Planungsbüros Teams und SharePoint mit einheitlichen Projektstrukturen, klaren Zugriffen und Governance nutzen.
Weiterlesen
Klare Leitlinien, wann ein Dokument geteilt werden sollte und wann ein Microsoft Team sinnvoll ist. Präzise, sachlich und ohne unnötige Komplexität.
Weiterlesen
Wie Unternehmen Gastzugriffe in Teams und SharePoint mit Einladungsregeln, Verantwortlichkeiten und automatischer Bereinigung sauber und sicher steuern.
Weiterlesen
Teams ist nur die Oberfläche, Dateien liegen in SharePoint. Warum gelöschte Dateien weiter existieren und was Retention Policies bewirken.
Weiterlesen
Warum Governance in Microsoft 365 neu gedacht werden muss und wie Seamless effiziente, sichere und nachhaltige Zusammenarbeit ermöglicht.
Weiterlesen
Wie Seamless Ordnung in Microsoft 365 schafft: automatisierte Governance, klare Verantwortung, Lifecycle und kontrollierte Gastzugriffe.
Weiterlesen
Die zentralen Governance Funktionen von Seamless: Vorlagen, Provisioning, Ownership, Compliance Checks und automatisierter Lifecycle.
Weiterlesen
Erweiterte Funktionen von Seamless: rollenbasierte Zugriffe, Relations, Sharing-Kontrolle, Guest Self Service und Integrationen.
Weiterlesen
Native Governance Funktionen in Teams, SharePoint und Entra ID: Stärken, typische Grenzen und wann zusätzliche Lösungen nötig sind.
Weiterlesen
Warum jedes Team und jeder Gast eine klare Zuständigkeit braucht und wie die verantwortliche Person Lifecycle und Sicherheit verbessert.
Weiterlesen
Warum einheitliche Anzeigenamen für Gäste in Microsoft 365 wichtig sind und wie automatisierte Prüfungen für Ordnung in Teams sorgen.
Weiterlesen
Warum ein zentrales Dashboard für Gäste in Microsoft 365 wichtig ist, welche Risiken fehlende Transparenz birgt und was Kennzahlen bringen.
WeiterlesenFragen zu Seamless, zu Preisen oder zu Ihrer Umgebung? Schreiben Sie uns, wir melden uns persönlich.
Wir haben Ihre Anfrage erhalten und melden uns bei Ihnen.